
Demasiado ruido
Scanners, cloud, código y SOC emiten cientos de miles de hallazgos y alertas duplicados. El equipo se ahoga y lo crítico queda enterrado.
250.000
raw findings de un solo cliente
priorIQ.ai reúne código, cloud, endpoints, ciberinteligencia y SOC en una única aplicación. Sus módulos alimentan un mismo motor de IA que prioriza lo que de verdad se está explotando y orquesta la remediación de punta a punta.
Integra con Microsoft Defender · Tenable · Qualys · Rapid7 · Wiz · AWS · Azure · GCP · GitHub · GitLab · Microsoft Sentinel · Splunk · Jira · ServiceNow · Entra ID
Una herramienta por superficie, una consola por equipo y nadie con la foto completa del riesgo.
Scanners, cloud, código y SOC emiten cientos de miles de hallazgos y alertas duplicados. El equipo se ahoga y lo crítico queda enterrado.
CVSS no te dice qué se está explotando hoy ni qué se vende en foros de hacking. Sin señales reales, parchas lo equivocado.
Un incidente del SOC no cambia la prioridad de un parche. Una credencial filtrada no se cruza con el activo expuesto. El riesgo real queda invisible.
Cada módulo cubre una superficie de ataque distinta y todos comparten usuarios, datos y priorización. Lo que detectan converge en PriorIQ Core, que lo convierte en una sola cola de remediación.
Seguridad del código de punta a punta: SAST, SCA, secretos, contenedores e IaC, con auto-fix por IA.
Ver móduloPostura multi-cloud: inventario, misconfiguraciones y exposición de red en AWS, Azure, GCP y Cloudflare.
Ver móduloAgentes ligeros y escaneo sin agente para descubrir activos, vulnerabilidades y desviaciones de hardening.
Ver móduloBúsquedas inteligentes en deep y dark web, foros de hacking y canales clandestinos para detectar amenazas contra tu organización.
Ver móduloTriage de alertas con IA que descarta falsos positivos y deja solo incidentes confirmados.
Ver móduloEl cerebro de la plataforma. Reconcilia los hallazgos de todos los módulos y de tus herramientas actuales, los prioriza con KEV, EPSS, exploits, amenazas activas y contexto de negocio, y orquesta la remediación hasta el cierre.
BoardIQ lee todos los módulos de la plataforma y los resume en un único índice de riesgo de 0 a 100, listo para el comité de dirección. Postura, amenaza activa, remediación y salud de las fuentes en una sola pantalla.
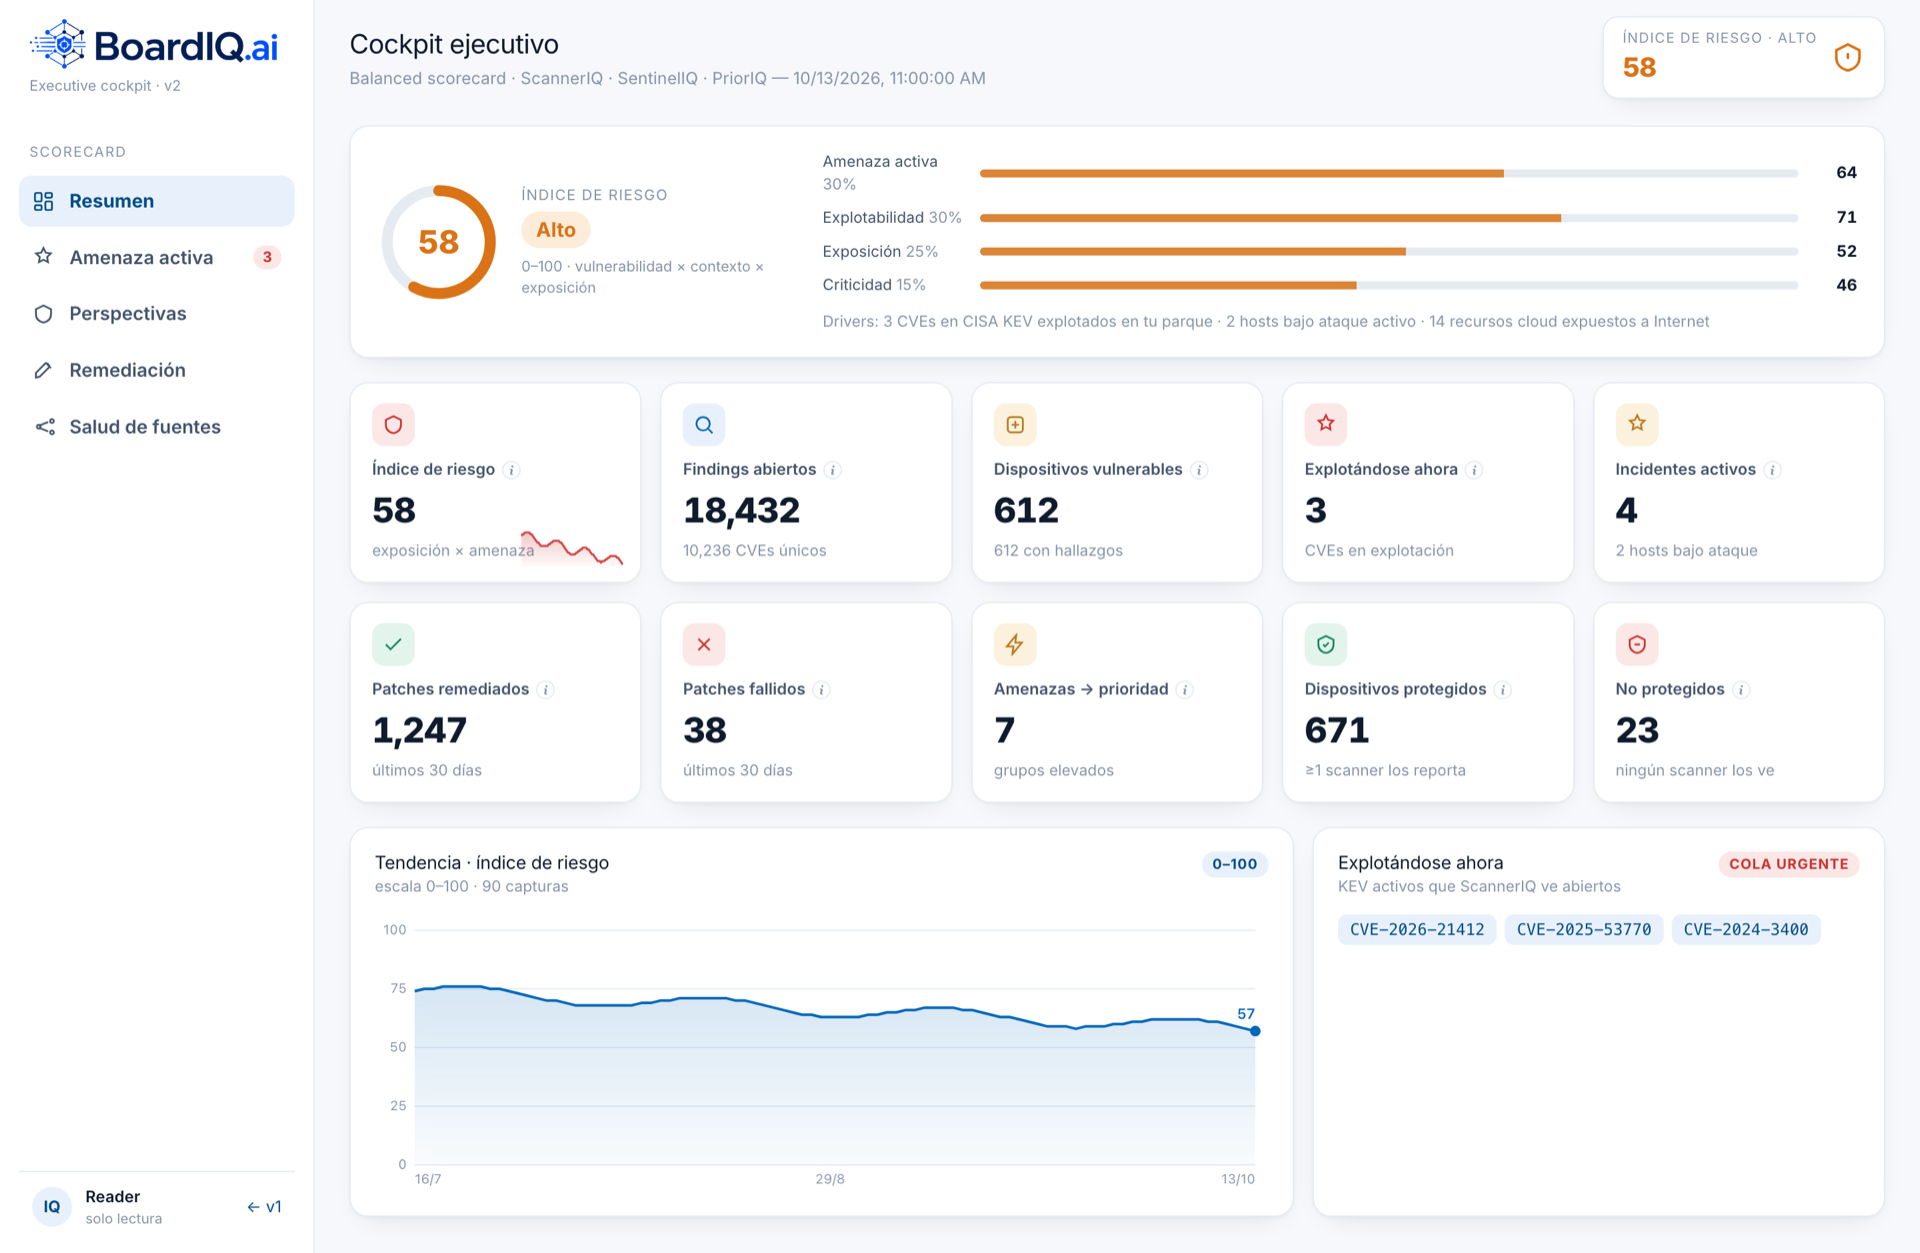
Un único número que combina amenaza activa, explotabilidad, exposición y criticidad, con los drivers que lo explican.
Incidentes confirmados por SentinelIQ, hosts bajo ataque y CVEs que se están explotando hoy en tu parque.
Patches aplicados y fallidos, grupos elevados por amenaza, tickets vencidos y MTTR, con su tendencia histórica.
Estado de cada módulo conectado. Si una fuente cae, el cockpit sigue funcionando y lo indica.
De señales dispersas a fixes priorizados, sin spreadsheets en el medio.
CodeIQ, CloudIQ, ScannerIQ, OnGuardIQ y SentinelIQ, más tus herramientas actuales.
Código, cloud, endpoints, inteligencia y detecciones en un único modelo de datos.
KEV + EPSS + toxic combos + amenazas activas + exposición de negocio.
Jira/ServiceNow, auto-fix por PR y PDF ejecutivo en dos clics.
Activa los módulos que necesitas. Todos viven en la misma aplicación y hablan el mismo idioma de riesgo.
CodeIQ analiza tus repositorios y pipelines para encontrar vulnerabilidades en el código propio, en las dependencias, en la infraestructura como código y en los secretos expuestos. La IA hace el triage, propone el arreglo, lo verifica y lo abre como pull request.
Conexión con PriorIQ Core: los hallazgos de código entran en el mismo modelo de riesgo que endpoints y cloud, para que trabajes una sola cola priorizada.
Reconciliación, priorización con IA, remediación y cumplimiento sobre los datos de todos los módulos.
KPIs en vivo de devices totales, grupos críticos, CVEs únicos y vulnerabilidades cerradas el último mes, con tendencia mensual, top remediation groups y accesos rápidos a Exposure, AI Insights, Reports y Mitigation Backlog.
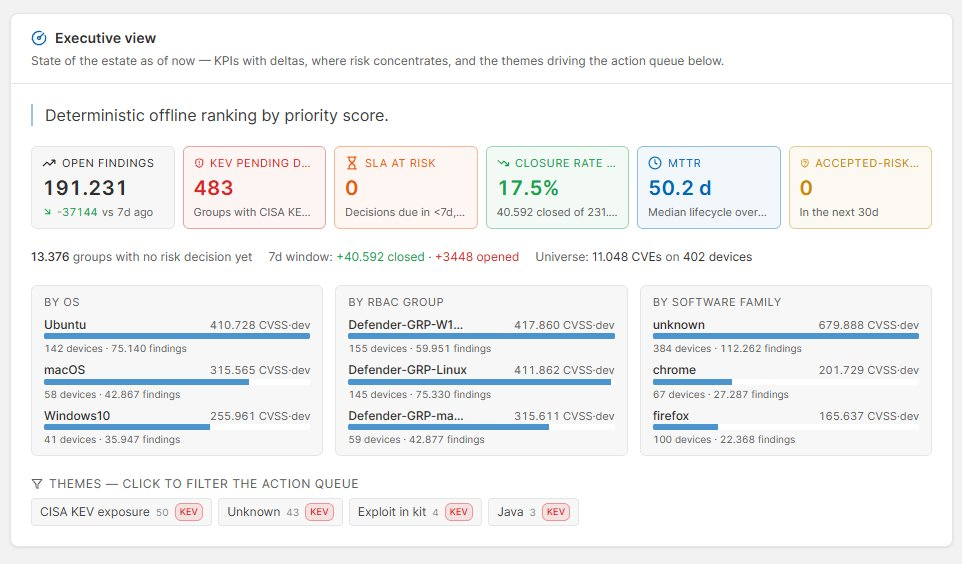
Inventario unificado, distribución por severidad de remediation groups, comparativa de exploit signals — CISA KEV, public exploit, verified exploit, exploit-in-kit — y ranking de los activos más expuestos para empezar la remediación donde duele.
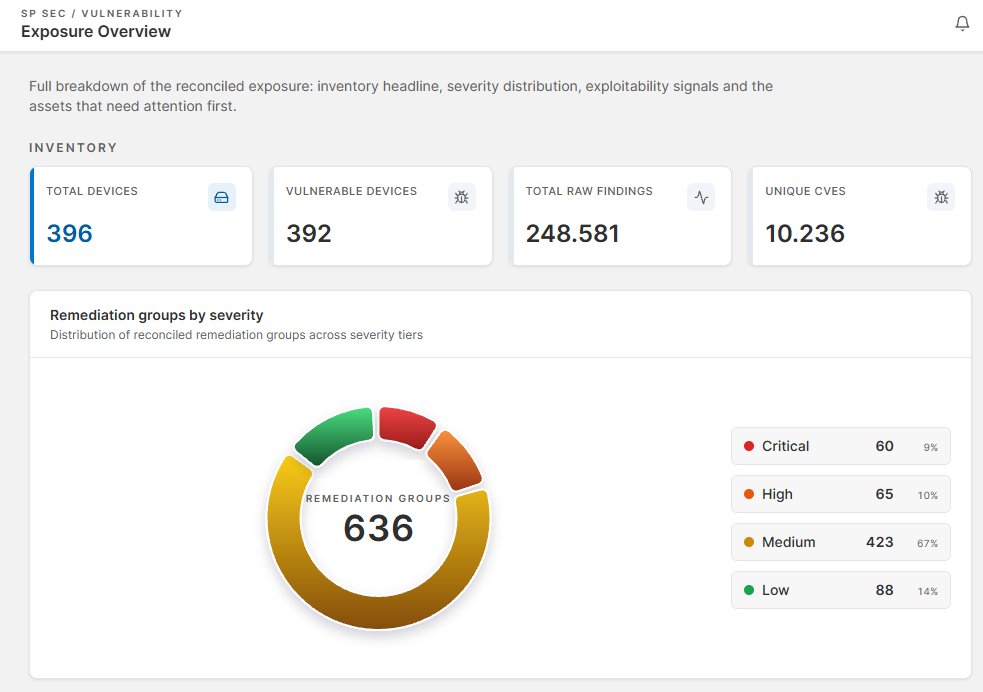
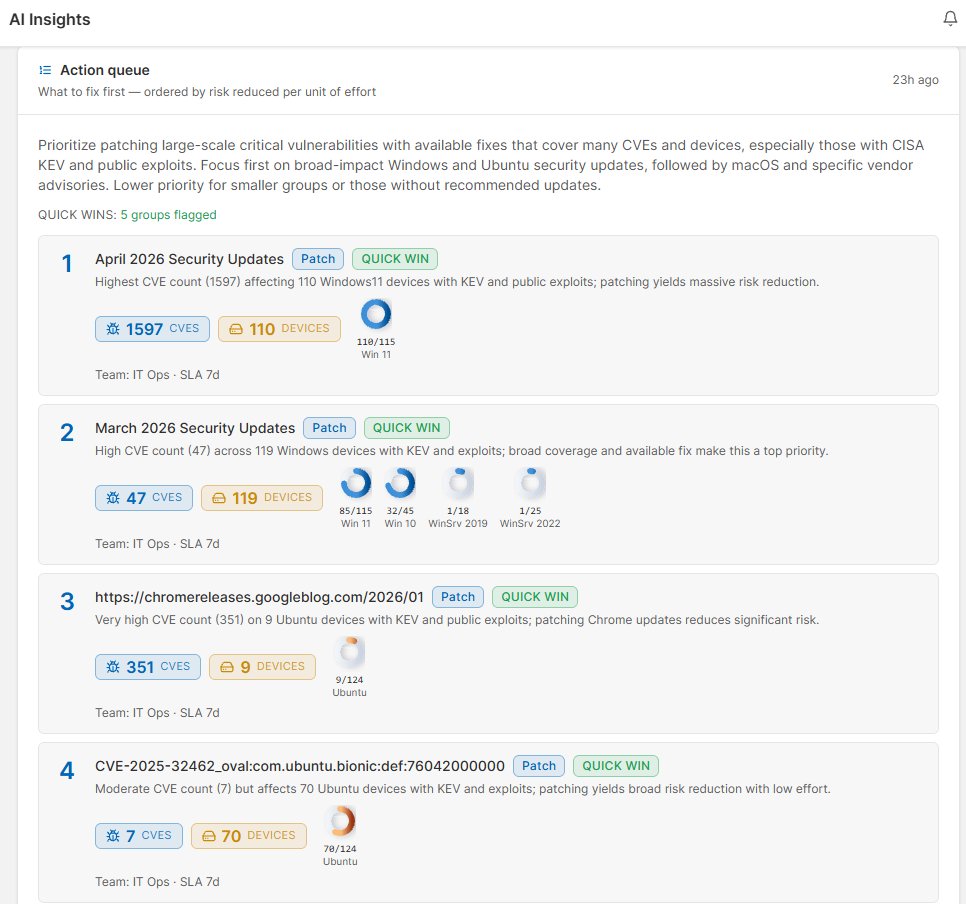
Genera el Executive View con los grupos que deben estar hoy en el radar del C-level, una Action Queue ordenada por riesgo reducido por unidad de esfuerzo, y un Remediation Simulator interactivo que proyecta CVEs corregidos, devices limpios y findings cerrados antes de actuar.
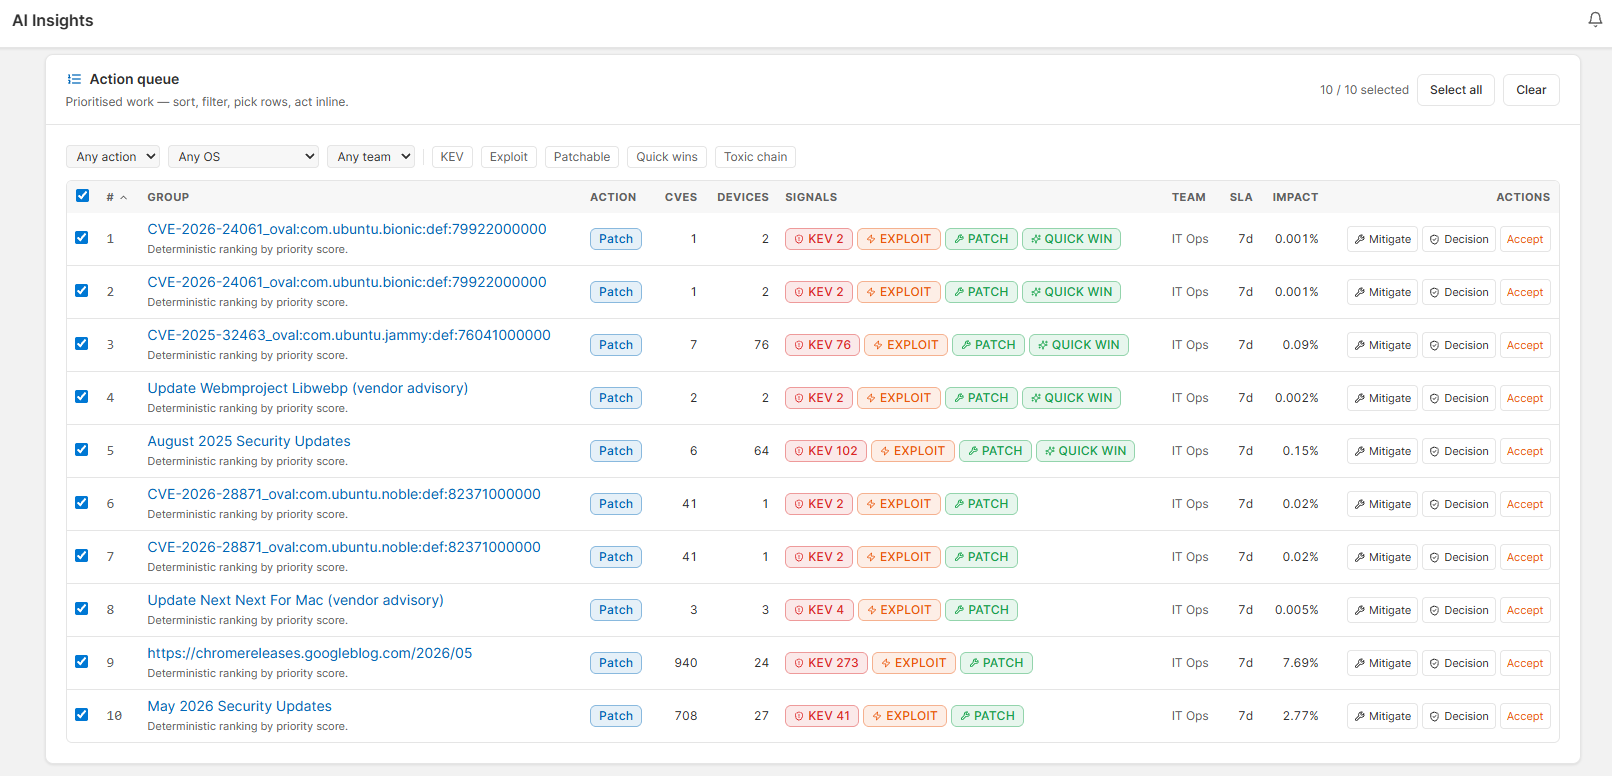
Detecta conjuntos de vulnerabilidades que, encadenadas en el mismo host, habilitan ataques reales — Execution + Privilege Escalation, Defense Evasion, Sandbox Escape — con attack path, why toxic, break the chain y CVEs implicados.
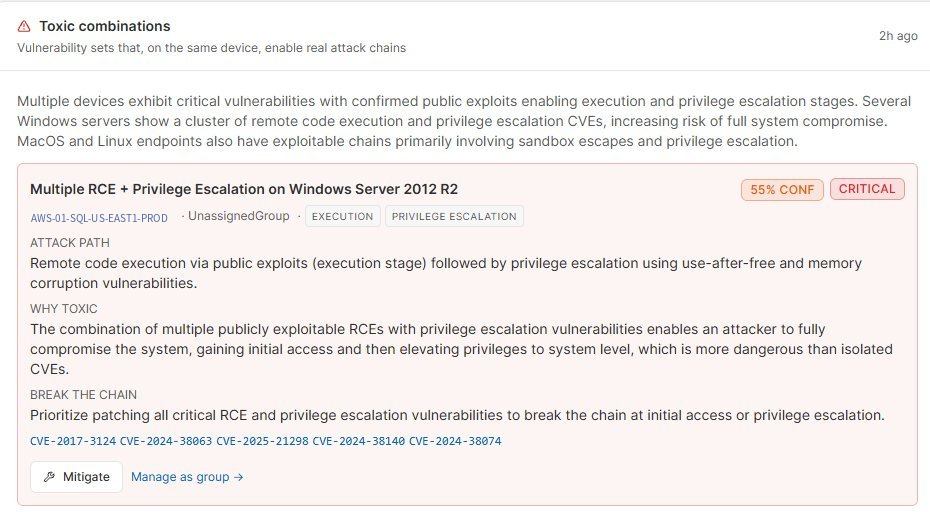
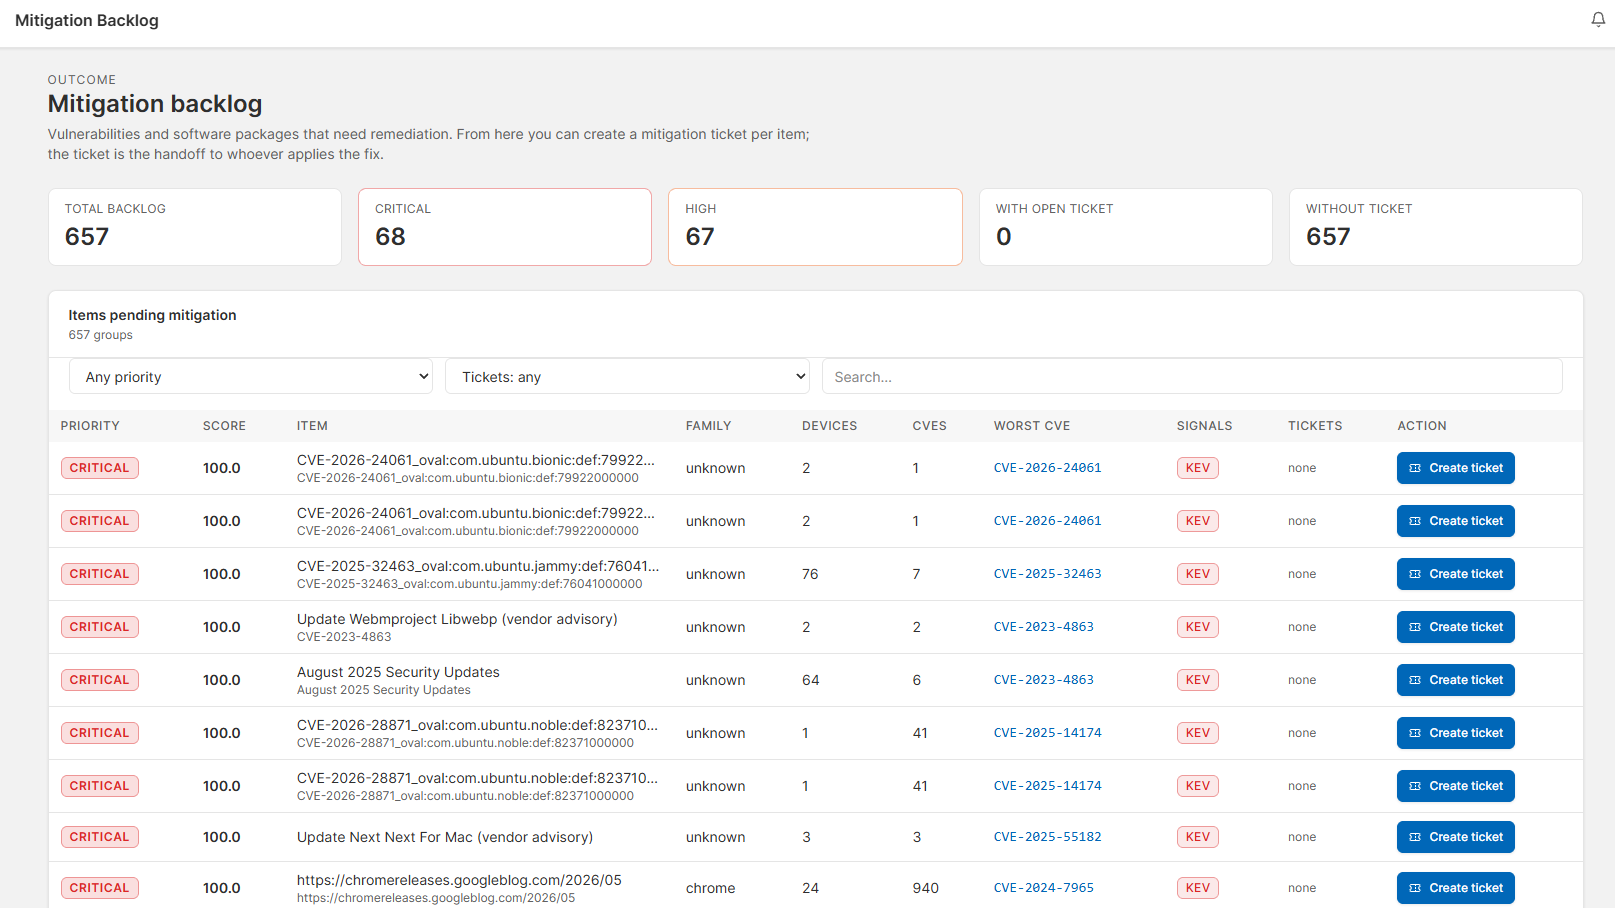
Reduce 250.000 raw findings a unos 650 acciones reales (parche, upgrade, vendor advisory). Filtros por prioridad, estado, KEV, exploit público, fix disponible, familia de software y CVE. Exportable a CSV y JSON.
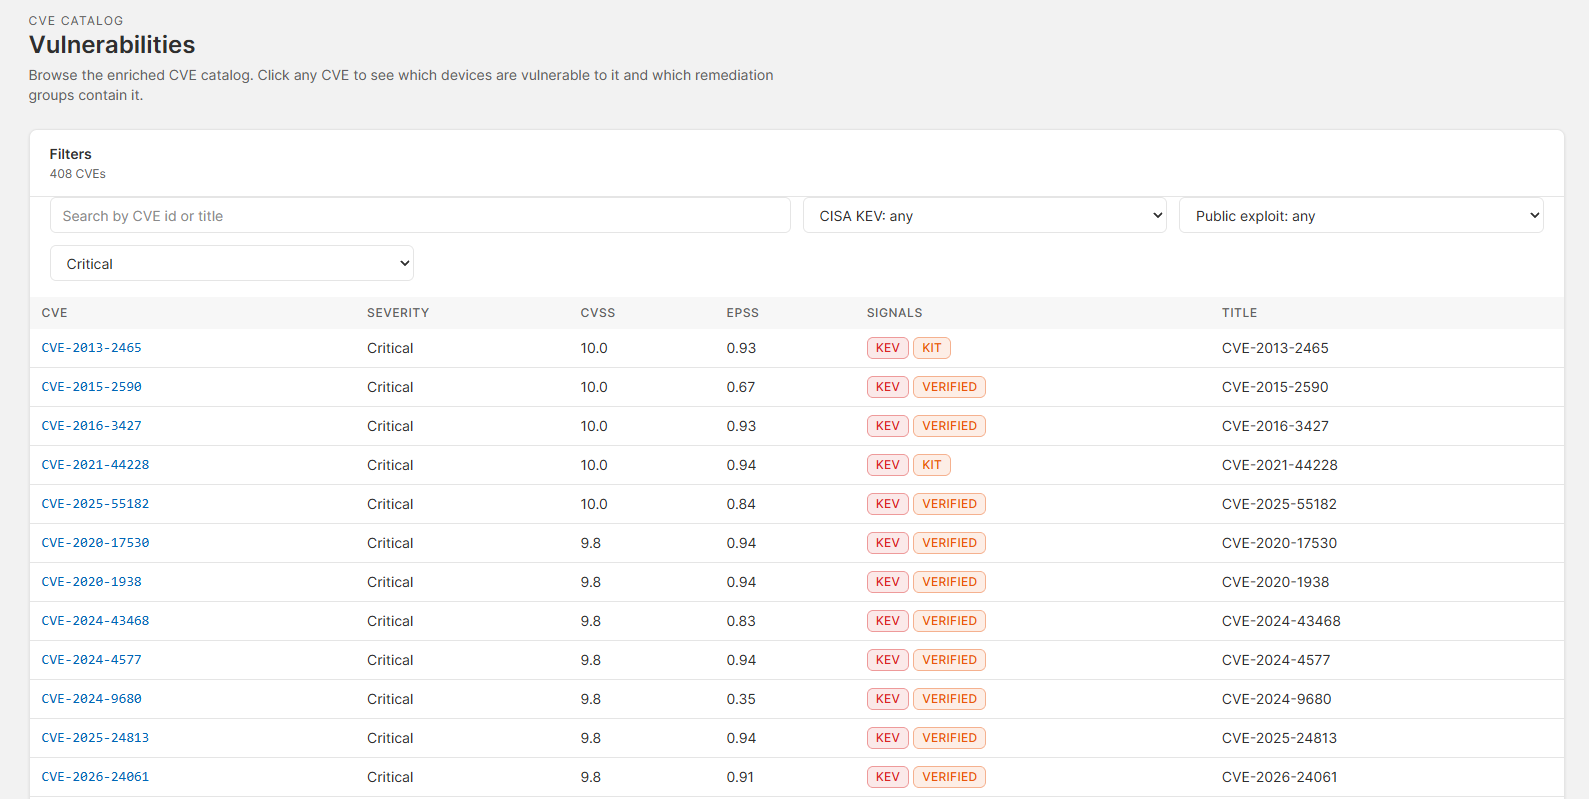
Catálogo navegable con severidad, CVSS, EPSS y signals (KEV, KIT, VERIFIED, ALERT, FIX), enlazado con los devices vulnerables y los grupos de remediación que lo contienen.
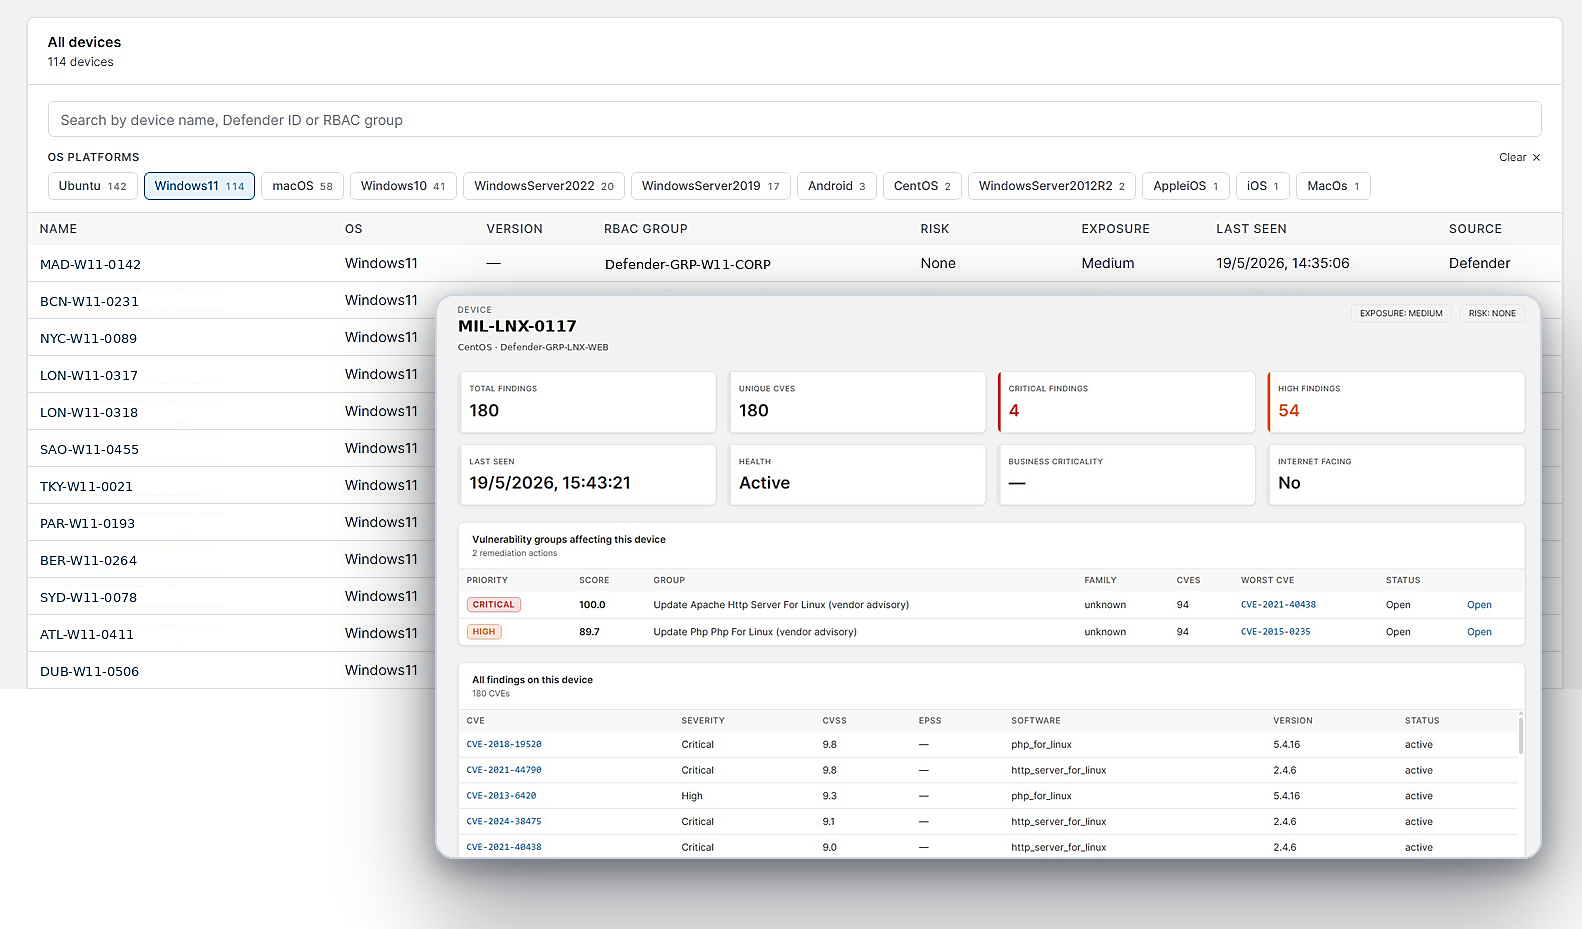
Cientos de devices reconciliados desde tu EDR / scanner. Filtros por plataforma (Windows 10/11/Server, Ubuntu, CentOS, macOS, Android), grupo RBAC y Defender ID.
Inventario normalizado de software instalado: una fila por vendor / producto / versión con el número de devices que lo tienen. Filtros por familia (openssl, chrome, firefox, java, python, office…).
Items pendientes con priorización, score, CVEs, devices afectados, estado del ticket y SLA. Crea el ticket de remediación que es el handoff a quien aplica el fix.
Registro de decisiones formales de no remediar con dueño, justificación, controles compensatorios y fecha de expiración. Historial completo en Risk Accepted y All Decisions.
Generador con dos modos (snapshot o serie temporal), dos granularidades (per finding o agregado) y filtros por grupo RBAC y familia de software. Salida en PDF, CSV o email.
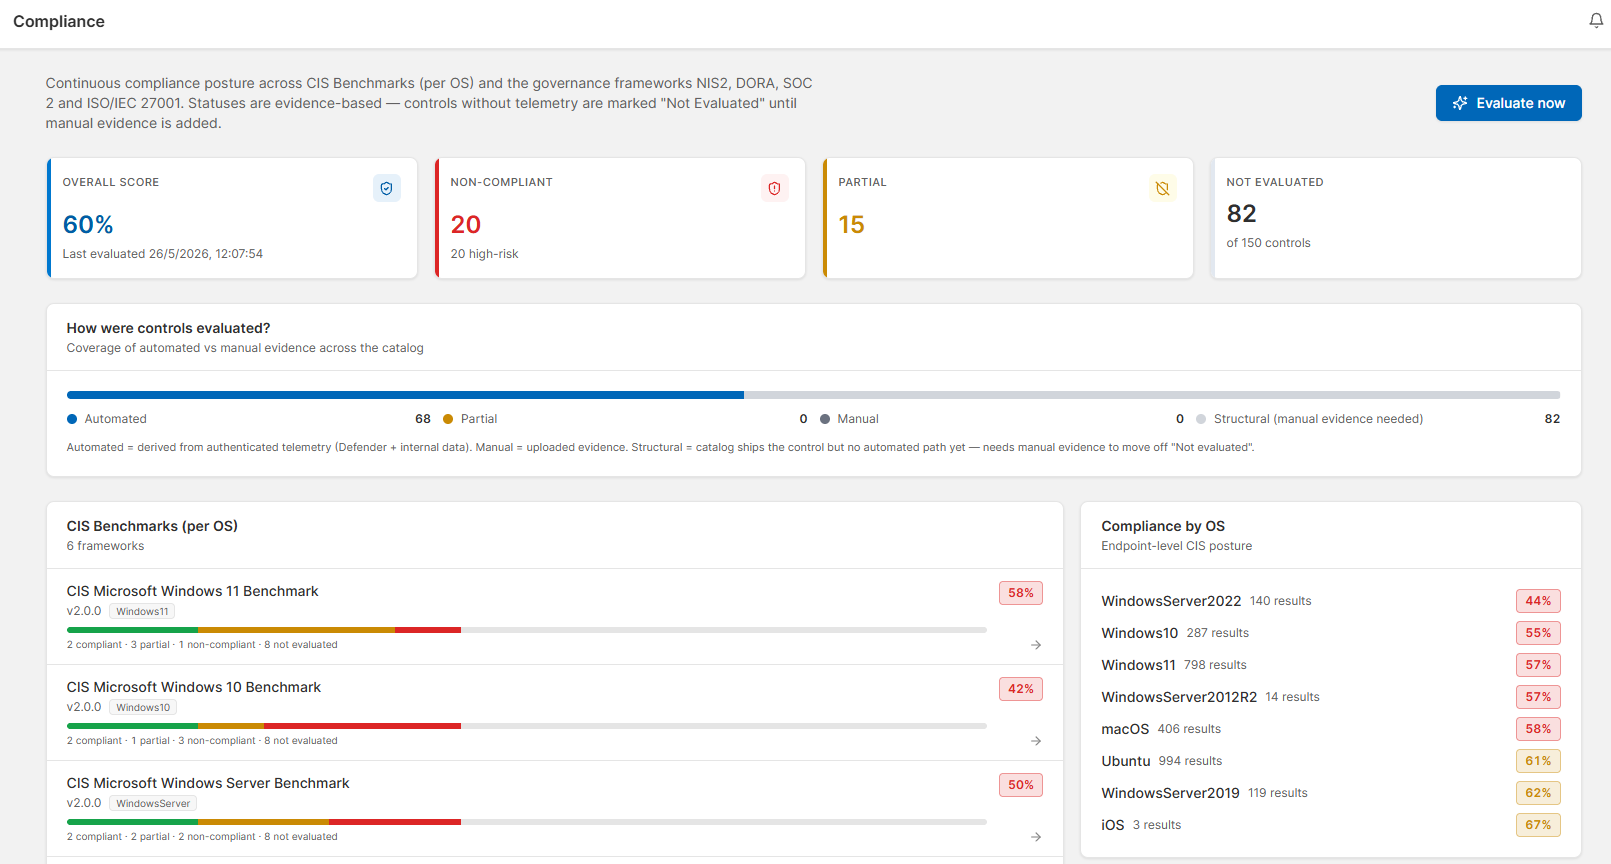
Evaluación continua basada en evidencia automatizada (telemetría autenticada), manual (evidencias subidas) o estructural (control sin telemetría aún). Score global, por framework, por OS y por device.
Reconcilia cargas de trabajo cloud (AWS, Azure, GCP, OCI, Alibaba) contra el inventario del scanner y marca como unprotected todo workload que no aparezca cubierto.
Ejecuta ingest full o delta desde los conectores, sube findings por CSV, y monitorea la cola de enriquecimiento NVD per-CVE con reintentos exponenciales y log de jobs recientes.
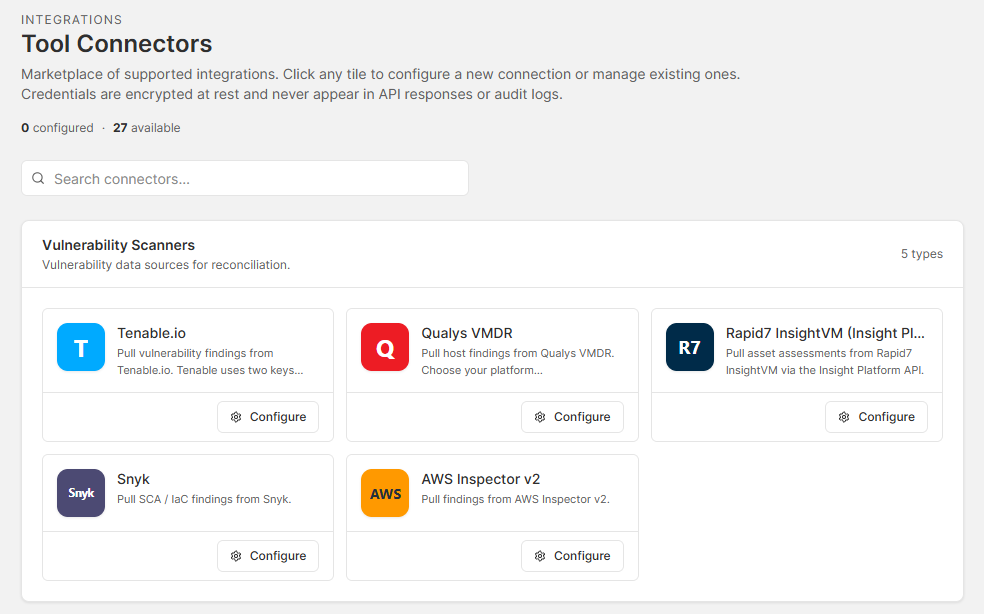
Alta, prueba y monitorización de cada conector —scanners, cloud, identidad, ticketing, notificaciones y AI/LLM— desde una única consola. Credenciales cifradas at-rest, nunca expuestas en respuestas API ni audit logs.
Configuración aislada por tenant con identidad propia (display name, dominio, entorno), integración Entra ID y branding personalizable que se refleja en toda la UI.
Un login, un modelo de datos y una cola de remediación para código, cloud, endpoints, inteligencia y SOC.
KEV + EPSS + toxic combos + incidentes confirmados + chatter de la dark web.
Reducimos 250.000 findings a unos 650 acciones reales — más del 99% de ruido fuera.
CIS, NIS2, DORA, SOC 2 e ISO 27001 evaluados de forma continua.
Usa los módulos nativos o conecta lo que ya tienes. Sin lock-in.
Seis perfiles. Una sola plataforma.
La foto ejecutiva del riesgo de toda la organización, lista para el board.
Triage con IA, inteligencia de amenazas y handoff directo a la remediación.
Una sola cola priorizada por riesgo reducido por unidad de esfuerzo.
Hallazgos de código priorizados junto al resto del riesgo, con auto-fix por PR.
Tickets accionables con dueño, SLA y contexto técnico completo.
Evidencia continua contra CIS, NIS2, DORA, SOC 2 e ISO 27001.
Credenciales cifradas at-rest, audit log de decisiones, RBAC por grupo, separation of duties y SSO con Microsoft Entra ID u Okta.
Cifrado at-rest y in-transit (AES-256, TLS 1.3)
RBAC granular por grupo y separation of duties
Audit log inmutable de toda decisión de remediación
SSO único para todos los módulos con Entra ID y Okta (SAML 2.0 / OIDC)
Despliegue SaaS multi-tenant o self-hosted air-gapped
Sin exposición de credenciales en API ni logs
Cuéntanos el tamaño de tu parque y te enviamos una propuesta en menos de 24 horas laborables.
Selecciona el rango de devices y completa tus datos. Un consultor senior te responde por email.
Reserva 30 minutos con un consultor senior para validar tu caso o ver el producto en vivo.
Cargando calendario…
Si el calendario no carga, abre en una nueva pestaña.
Una demo de 30 minutos y verás cómo priorIQ.ai une código, cloud, endpoints, inteligencia y SOC en una sola cola priorizada.
Te contactamos en menos de 24 horas con un slot que te encaje.